
組み込みCのポインタ実務
組み込みソフトウェアの開発現場では、ハードウェアレジスタの直接制御やメモリリソースの節約に「C言語のポインタ」が不可欠です。しかし、ポインタ操作は強力である反面、一歩間違えればメモリ破壊や致命的なシステムダウンを引き起こします。
実務においてバグを防ぎ、安全なコードを実装するためには、個人のスキルに頼るだけでなく、コーディングルールの策定やツールを用いたチェック体制の構築が重要です。
この記事では、実務に携わるエンジニアに向けて、組み込み開発におけるポインタの役割やよくあるバグの原因から、constやvolatileを用いた安全な書き方、そして未然にトラブルを防ぐ品質管理のプロセスまでを体系的に解説します。
- 組み込みC言語におけるポインタの役割と実務での使われ方
- 組み込みC言語のポインタ実務でよく発生するバグと原因
- バグを防ぐための安全なC言語ポインタの書き方
- C言語におけるポインタのバグを未然に防ぐ品質管理・開発プロセス
組み込みC言語におけるポインタの役割と実務での使われ方
組み込み開発において、ポインタはメモリの使用量を抑えながら実行速度を高める上で必須の技術です。この点は、PythonやJavaなど、メモリ管理を開発者が直接扱わない場面が多い言語との大きな相違点です。
ここではC言語におけるポインタの有効性を、2つの実務の視点から解説します。
メモリマップドI/Oとハードウェアレジスタへの直接アクセス
組み込み開発においてポインタが必須となる代表的な理由として、マイコンのハードウェアレジスタへ直接アクセスする必要があることが挙げられます。
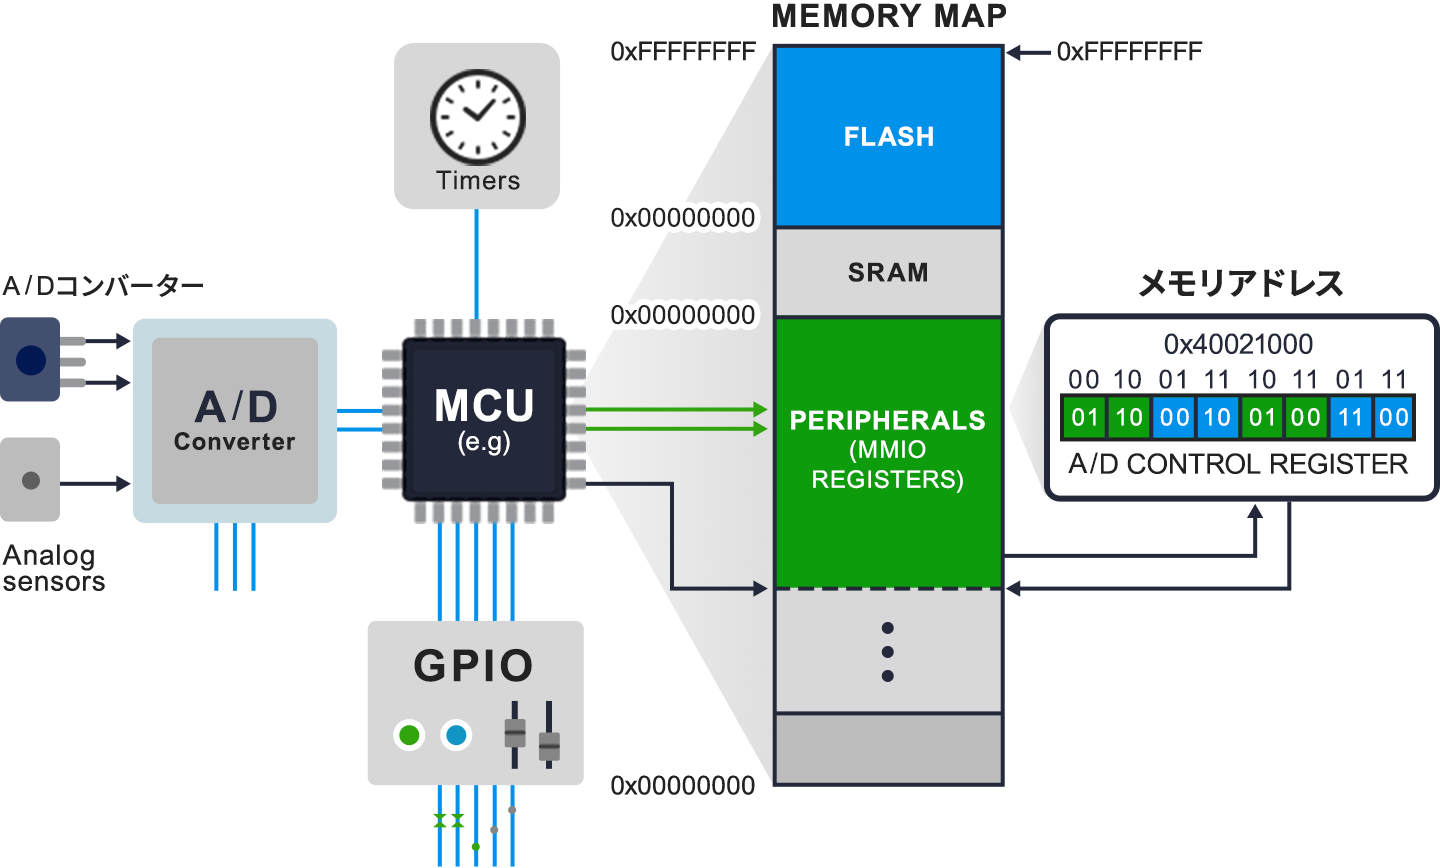
多くのマイコンは、タイマやA/D(ADC)コンバータなどの周辺機能(ペリフェラル)を通常のメモリアドレス空間に割り当てる「メモリマップドI/O」という方式を採用しています。
たとえば、データシートに「A/Dコンバータの制御レジスタが0x40021000にある」と記載されている場合、所定のメモリアドレスに直接値を読み書きしてハードウェアを制御する必要があります。ハードウェアとソフトウェアの橋渡しをする上で、ポインタを使ったアドレス指定は不可欠です。
関数呼び出しのオーバーヘッド削減とメモリリソースの節約
もう一つの重要な役割は、限られたメモリリソースの節約と処理オーバーヘッドの削減です。
数kB〜数MBしかメモリを持たない組み込みシステムにおいて、大きな構造体を関数に「値渡し」してしまうと、引数として渡すたびにデータのコピーが作られます。このデータのコピーは、スタック領域を大きく圧迫し、処理時間(CPUサイクル)を無駄に消費する原因となります。
「ポインタ渡し(アドレス値を渡す)」にすれば、関数に渡すのはアドレス値(32ビットマイコンなら4バイト)のみで済みます。ポインタの活用は、スタックオーバーフローによるクラッシュを防ぎ、リソースを極限まで効率化する有効な手法です。
組み込みC言語のポインタ実務でよく発生するバグと原因
ポインタはハードウェアを直接制御できる強力な武器ですが、扱いを誤るとシステム全体を破壊するおそれがあります。OSがメモリ空間を保護してくれない組み込み環境において、ポインタ操作のミスは製品の致命的な不具合に直結します。
ここでは、現場で特に発生しがちなバグ事例とその原因を解説します。
未初期化ポインタ・ダングリングポインタの参照
意図しないアドレスを参照してしまうバグは、予期せぬ動作を引き起こす代表的な原因です。たとえばポインタ変数を初期化しないまま使うと、メモリ上の不定な値を参照してしまいます。
解放されたメモリの位置を参照する「ダングリングポインタ」も、予期せぬ動作を引き起こす原因です。関数内で定義した変数のアドレスを戻り値として返すケースは一例です。関数を抜けた時点でそのスタック領域は無効になるため、呼び出し元で参照すると別のデータで上書きされた無関係な領域を読み書きするおそれがあります。この結果、テストのたびに動作が変わるような、再現性の低い厄介なバグの原因となり得ます。
ヌルポインタ(NULL)へのアクセスによるシステム異常(例外発生)
ポインタが有効なアドレスを持たないことを示すために、ソースコード上で「NULL」を代入するのは基本作法です。しかし、使用前の確認(NULLチェック)漏れは、現場で頻発するバグの原因の一つです。
C言語の規格において、NULLポインタへのアクセスは未定義の動作です。プログラムがNULLポインタにアクセスすると、ハードウェア例外や異常な動作を引き起こすリスクがあります。
バッファオーバーラン(配列外参照)によるメモリ破壊
確保したメモリ領域の外側を書き換えてしまう「バッファオーバーラン」は、原因の特定が困難な問題の一つです。なお、スタック領域などが枯渇する「オーバーフロー」と混同されることがありますが、これらは別の現象です。C言語ではポインタ演算により配列の要素へアクセスできます。ただし、ループ処理の条件ミスなどで配列の上限を超えて書き込んだ場合や、想定を超える長さのデータを書き込んだ場合は、隣接するメモリ領域に保管されたデータも上書きしてしまいます。
組み込み環境の限られたメモリ空間では、配列のすぐ隣に「システムの重要な制御フラグ」や「関数の戻り先アドレス」が配置されていることがよくあります。これらが破壊されると、本来のバグ発生箇所から遠く離れたまったく別の処理で突然プログラムが暴走するため、デバッグに膨大な工数がかかってしまうのです。

バグを防ぐための安全なC言語ポインタの書き方
組み込み開発では、ミスが起きても被害を防ぐように設計する「防御的プログラミング」の思考が必須です。ここでは、ポインタを安全に扱うための3つのテクニックを紹介します。
const修飾子を活用した意図しない値の書き換え防止
読み取り専用にして値の書き換えを防ぎたいポインタ引数には、必ずconst修飾子を付与しましょう。目的は、関数内での意図しないデータの書き換えをコンパイラレベルで防ぐことです。
ポインタ渡し(アドレス値を渡す)はメモリを節約できる反面、呼び出し元のオリジナルデータまで容易に変更できてしまうリスクがあります。たとえば、引数をconst struct Data *ptrと定義しておけば、誤って値を上書きする処理を書いてもコンパイル時にエラーで弾かれます。人間の注意力に頼らず、機械的に「書き換え不可」を担保することが安全なコードの基本です。
volatile修飾子による最適化の抑止(ペリフェラル制御時の必須事項)
マイコンのハードウェアレジスタをポインタで操作する際は、必ずvolatile修飾子を指定する必要があります。volatile修飾子を記述しない場合、コンパイラが最適化によって読み書きを省略してしまう可能性があるためです。
たとえば、A/Dコンバータの完了フラグをwhile文で待機(ポーリング)するケースを考えます。変数の宣言にvolatileを用いない場合は、コンパイラが「ループ内で値は変わらない」と判断し、古い値を使い回して無限ループに陥るおそれがあります。変数を宣言する際にvolatileを付与することで、コンパイラが読み書きを省略しないようにします。ただし、順序保証や排他制御の代替ではないため、必要に応じて割り込み制御やメモリバリアなども検討します。
関数の引数設計におけるNULLチェックの徹底と事前条件の明確化
関数でポインタを受け取る際は、処理の冒頭でNULLチェックする習慣をつけましょう。万が一NULLポインタが渡されても、異常終了や想定外の動作などの事態を水際で回避するためです。
関数の先頭に次のようなガード句を設けることや、assertを活用して「NULLポインタ以外を受け取る」という事前条件を明確にすることは、代表的な方法です。
if (ptr == NULL) { return ERROR_CODE; }
assert(ptr != NULL);
assertは開発中の前提条件チェックに有効です(リリースビルドで無効化される運用もあるため、必要に応じて戻り値での防御も併用します)。
呼び出し元を無条件に信用しないで、受け取り側で厳格に検証することが堅牢なシステムを作ります。
C言語におけるポインタのバグを未然に防ぐ品質管理・開発プロセス
個人のスキルや注意力だけで、ポインタのバグを完全に防ぐことは困難です。ヒューマンエラーが起きることを前提とし、チーム全体でバグを防ぐ「仕組み作り」として、開発プロセスに組み込むべき2つの品質管理アプローチを解説します。
コーディング規約(MISRA Cなど)による危険なポインタ演算の制限
ポインタの安全性を高めるには、「MISRA C」などの規約を導入し、危険な書き方を制限することが有効です。複雑すぎるポインタ操作は、開発者の勘違いやレビュアーの見落としを誘発する大きな要因となるためです。
たとえば、MISRAでは多重間接参照や危険なポインタ演算を抑制するルールがあります。ただし、規約をトップダウンで一方的に押し付けるのではなく、現場が安全なコードを書くための「基準作りのきっかけ」として導入し、チームをサポートする視点を持つことが重要です。特定の担当者への依存をなくし、安全な開発が組織に根付くよう取り組みましょう。
静的解析ツールの導入による潜在的なメモリアクセス違反の早期検出
レビューでは目視に加えて、静的解析ツールでバグを検出するプロセスを構築することも重要です。複数の関数にまたがるポインタの複雑な動きを、人間の目だけで完全に追跡・予測するのは不可能だからです。
コンパイル前にツールを用いてチェックする仕組みを作れば、「未初期化ポインタの使用」や「バッファオーバーランのリスク」を自動的かつ網羅的にあぶり出せます。この自動チェックを日々の開発プロセス(CI/CDなど)に組み込むことで、レビュー工数を大幅に削減しつつ、潜在的なアクセス違反を水際で防げます。
