
IoT製品のセキュリティ法規制
IoT製品では、技術的なセキュリティ対策に加えて、各国規制が求めるセキュリティ要件への適合が重要です。この記事では、日本・海外のIoTセキュリティ制度の動向や設計時に求められる要件、リソース制約を踏まえた安全な製品開発のポイントを解説します。
IoT製品と法規制
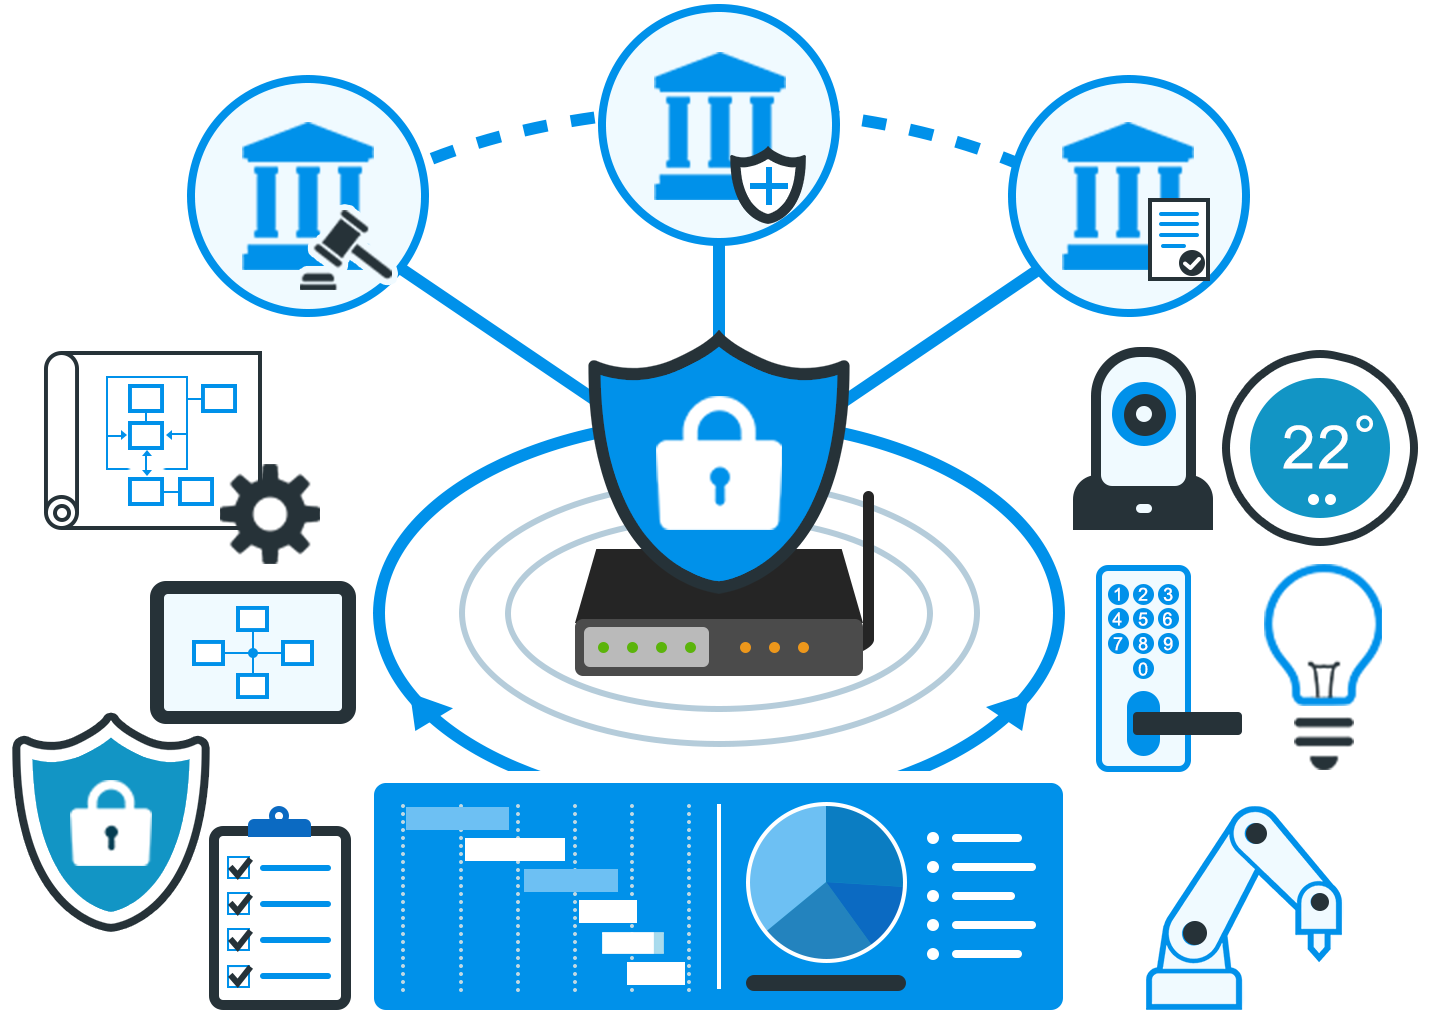
IoT製品はデバイスがシステムに直接接続されるため、万が一不正アクセスや乗っ取りの被害を受けると影響範囲が大きくなります。セキュリティの不備は情報漏えいにとどまらず、機器を不正に操作される、機器が停止する、情報が改ざんされるなどの被害につながるおそれがあります。
なかでもIoT製品が悪意ある者に乗っ取られてボットネット化し、ほかのサーバなどへの攻撃に悪用される「DDoS攻撃」(多数の機器から一斉に通信を送ってサービスを停止させる攻撃)の原因になり得ることは、注意しておきたいポイントです。
しかしIoT製品はリソースが限られているため、導入できるセキュリティ対策に制約があります。安全で確実なIoT製品の実装を目指すためには、セキュリティ水準を維持する技術の適切な選定が必要です。加えて、日本だけでなく輸出先の国が定める法令も遵守することが求められます。
日本の枠組み
IoT製品を外部からの攻撃から守る枠組みとして、日本ではIoT推進コンソーシアム・総務省・経済産業省による「IoTセキュリティガイドライン」や、経済産業省による「IoTセキュリティ・セーフティ・フレームワーク」が挙げられます。文書には製造者だけでなく、サービス提供者や利用者に関する内容も記載されています。
これらの文書は、設計段階からセキュリティに配慮する「セキュリティ・バイ・デザイン(Security by Design)」を重視しています。不特定多数の人が利用するIoT製品がサイバー攻撃の起点とならないようにする仕組みの導入は、その一例です。具体的な例も記載されているため、実践的な指針としても活用できます。

法規制への展開
セキュリティに関する項目は、法令にも組み込まれつつあります。たとえば電気通信回線に接続される端末機器について、端末設備等規則の技術基準(セキュリティ対策を含む)に基づく基準認証の枠組みが整備されています。例として、初期ID/パスワードの変更を促す仕組みや、ファームウェア更新機能などが挙げられます。また法規制を受けない機器に対しても、セキュリティ基準と同等の要件を適用してチェックし、セキュリティレベルを担保する民間のサービスも提供されています。
国外の動き
国によって統制の強さや、重きを置くポイントが異なります。インターネットは国をまたいでの接続となることもあり、よりセキュアな基準へ統一されていく可能性もあります。すでに話題に上がっている規制を確認して、設計時に考慮に入れておくと安心です。
各国の規制
EUでは2024年12月10日に、サイバーレジリエンス法(EU CRA)が発効しました。全面適用は2027年12月11日からです。適合製品はCEマーキングの対象となります。EU CRAはデジタル要素を含む製品のセキュリティ確保を義務づける法律で、一部の報告義務は2026年9月11日から適用開始予定です。
対象は、EU市場で利用できる製品を製造する事業者、EUへの輸入事業者、EU市場での販売事業者になります。全面的に運用が開始される2027年には準拠状況をCEマーキングで管理し、マークがなければ市場で販売できなくなるほど強い統制を予定しています。
英国ではPSTI法に基づくconsumer connectable products(消費者向け接続製品)のセキュリティ制度が2024年4月29日から施行されています。事業者に対してサイバーセキュリティを確保する義務を課すことで、消費者のプライバシーや安全を守ることが目的です。
対象はIoT製品など、英国で販売される、インターネットまたはネットワークに接続できる製品です。英国の消費者が入手可能な製品であれば対象となるため、組み込み機器でも準拠が必要な場合があります。
米国では、FCC(連邦通信委員会)が2024年3月に採択した「U.S. Cyber Trust Mark」制度の準備が進んでいます。消費者向けIoT製品を対象とした任意のラベリング制度で、関連規則は2024年8月29日に発効しました。認証を取得すると、製品に「U.S. Cyber Trust Mark」を表示できます。
これら3つの国・地域に供給する製品には、セキュリティを確保する機能の実装が求められています。英国やEUなど、ライフサイクル全体でのセキュリティ対策を求める国や地域もあります。
設計のガイドライン
国際的な設計のガイドラインとして参照されるのがNIST(米国国立標準技術研究所)のガイドラインです。設計段階で考慮すべき機能、セキュリティに関する情報の文書化などが説明されています。
多くの国の規制や標準のベースとなっていますが、実現方法までは明記されていないことに注意が必要です。限られたリソースのなかで、要件をどのように実装するかという技術課題は残っています。
設計時の注意点
IoT製品は、物理的なリソースの制約が多い機器です。Webアプリケーションやサーバ認証のセキュリティ技術をそのまま流用することは、不適切となる場合があります。設計の段階から、ネットワーク側での補完を工夫するとともに、セキュリティに配慮した実装を進める必要があります。
消費者向けか、法人向けかによってもセキュリティ要件は変わります。基本的には、それぞれの要件を満たしていれば問題ありません。しかし英国のPSTI法のように、法人向けを想定した製品でも、消費者が入手可能であれば準拠を求められるケースがあるため、設計段階では一通り考慮に入れておくのが安全です。
