
デバイス制御でのカーネル空間とユーザ空間
組み込みLinuxでは、通常、アプリケーションが直接ハードウェアを操作することはありません。デバイスを制御するには、「カーネル空間」と「ユーザ空間」の役割をそれぞれ理解することが重要です。
この記事では、両者の違いとデバイス制御の基本的な仕組み、デバイスドライバの役割や設計時のポイントなど、組み込みLinuxでのデバイス制御の基礎について解説します。
カーネル空間とユーザ空間の概要
Linuxでは、アプリケーションのコードはユーザ空間で動作し、システムコールを発行した際にカーネル空間の処理へ移行するという、役割の異なる2つの実行領域が用いられています。まずは、それぞれの役割と違いを理解することが、デバイス制御の仕組みを理解する第一歩です。
カーネル空間とは何か
カーネル空間は、Linuxカーネルが動作する特権領域です。CPUの特権モードで実行され、メモリ管理、プロセス管理、デバイス管理など、OSの中核機能を担当します。
アプリケーションがこの領域へ直接アクセスすることは、通常できません。デバイスレジスタの操作や割り込み処理、メモリ保護などはカーネル側で扱われます。もしカーネル空間で動作するコードに不具合があると、システム全体の停止やカーネルパニックなどの重大な障害につながる可能性があります。そのため、カーネル空間で実装する処理は必要最小限に抑えた上で、コードレビューやテストによって不具合を早期に発見することが重要です。
ユーザ空間とは何か
ユーザ空間は、アプリケーションが動作する一般領域です。プロセスごとに独立した仮想アドレス空間が設けられているため、あるアプリケーションの異常が他のプロセスへ影響しにくいという特徴があります。
ユーザ空間からカーネルの機能を利用する際は、システムコールを介して要求します。組み込みLinuxでも、デバイスを制御するアプリケーションや各種ユーザ向けプログラムの多くはユーザ空間で動作しています。
アプリケーションからデバイスを制御する仕組み
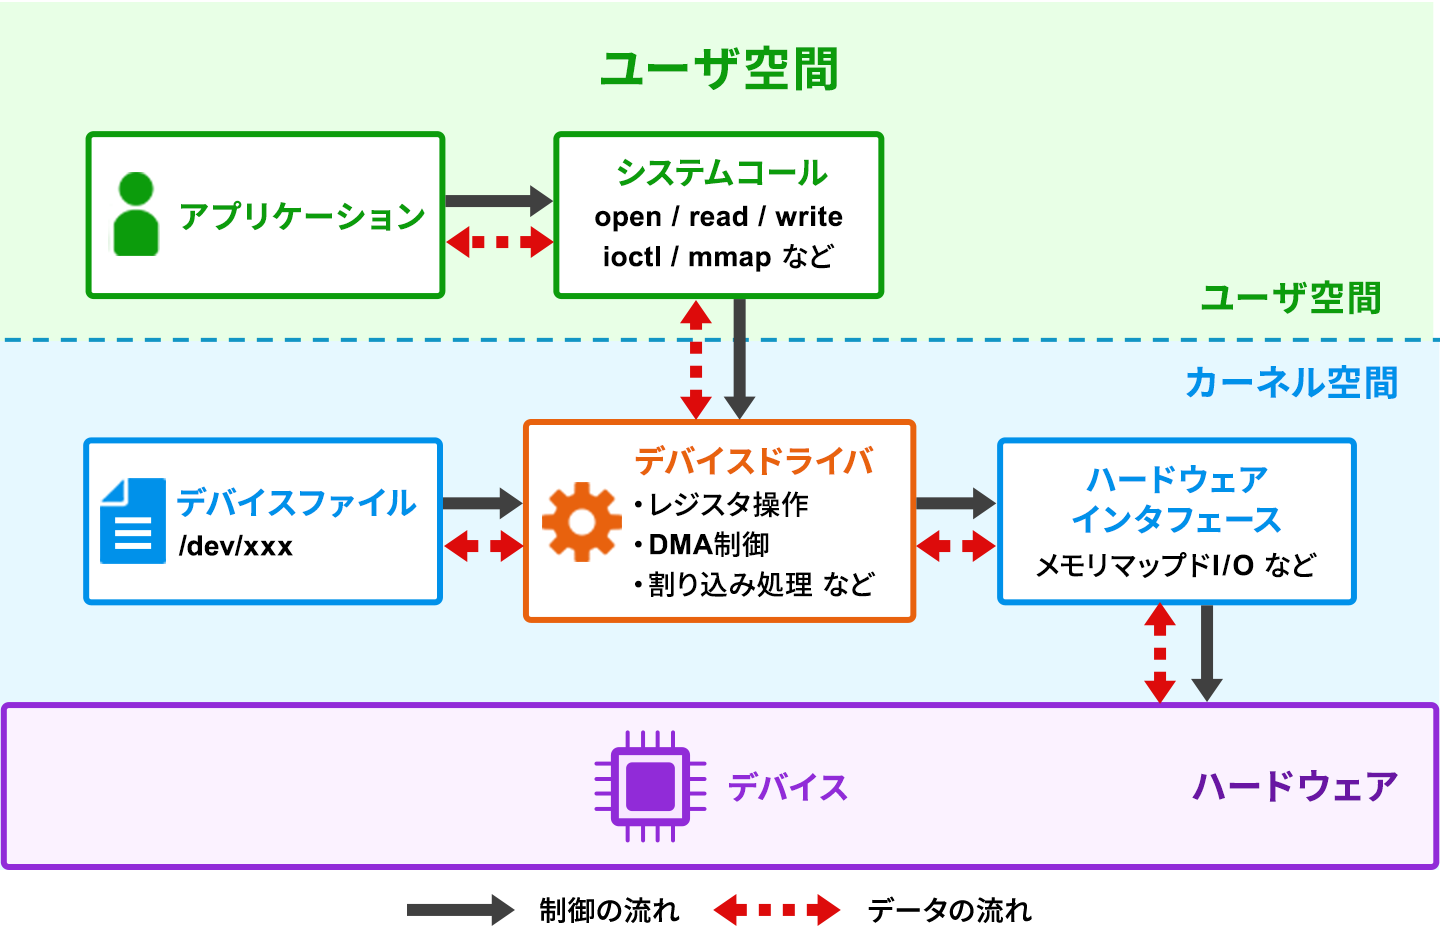
アプリケーションは、システムコールとデバイスファイルを介してデバイスドライバへアクセスします。この流れを理解すると、Linuxが安全性を保ちながらデバイスを制御している理由がわかります。
システムコールの役割
システムコールは、アプリケーションがカーネルの機能を利用するためのインターフェースです。代表的なものに、open()、read()、write()、ioctl()があります。
たとえば、アプリケーションがデバイスを利用する際は、open()でデバイスファイルを開き、read()やwrite()でデータを送受信します。設定変更など標準的なファイル操作では表現できない処理にはioctl()が利用されます。
これらの要求はカーネルで処理され、デバイスファイルに対応するカーネル内のサブシステム/ドライバの処理へ渡されます。アプリケーションからハードウェアへのアクセスをカーネルが仲介することで、システム全体への影響を抑えやすくなっています。
デバイスファイルによるアクセス
Linuxでは、多くのデバイスが/dev配下のデバイスファイルとして公開されています。アプリケーションは通常のファイルと同じようにデバイスを扱えるため、統一されたインターフェースでアクセスできます。
デバイスは、主にシリアルポートなどのキャラクタデバイスと、ストレージなどで使われるブロックデバイスに分類されます。それぞれ用途やアクセスの仕組みが異なります。なお、ネットワークデバイスも主要な分類の一つですが、/devファイルではなくソケットAPIを介して制御するため、本稿での説明の対象外です。
デバイスドライバがデバイスモデルへデバイスを登録し、devtmpfsを利用する構成では、対応するデバイスノードが通常/dev配下に自動作成されます。必要に応じてudevなどのユーザ空間の仕組みが、所有者・アクセス権の設定やシンボリックリンクの作成をおこないます。組み込みLinuxでは、構成によって静的にデバイスノードを用意する場合もあります。

デバイスドライバの役割
デバイスドライバは、アプリケーションとハードウェアの橋渡しを担います。ハードウェア固有の処理をデバイスドライバへ集約することで、上位のアプリケーションは共通のインターフェースでデバイスを利用できます。
デバイスドライバの内部構造
Linuxのデバイスドライバ(主にキャラクタデバイス)では、file_operations構造体に各種操作を登録します。open()、read()、write()、ioctl()などのシステムコールが呼び出されると、対応する関数が実行されます。
デバイスドライバ内部では、レジスタ操作やDMA(Direct Memory Access)制御、割り込み処理など、ハードウェア固有の処理を実装します。ハードウェアの違いをデバイスドライバが吸収することで、アプリケーションはデバイス固有の実装を意識せず開発できます。この役割分担は、移植性や保守性を高める上でも重要です。
高度なデバイスアクセス手法:ioctlとmmap
ioctl()は、デバイス固有の設定や制御をするためのシステムコールです。たとえば、通信速度の変更や特殊な制御コマンドの送信など、read()やwrite()だけでは実現できない操作に利用されます。
一方、mmap()は、ファイルやデバイスのメモリ領域をユーザ空間のアドレス空間にマッピングする汎用的なシステムコールです。デバイス制御では、ドライバが公開を許可したデバイスのメモリ領域やDMAバッファなどをユーザ空間へマッピングすることで、用途によってはデータコピーを減らせます。
ただし、どちらも利便性が高い反面、アクセス権やメモリ管理を誤ると不具合の原因になります。用途を十分に検討した上で利用することが重要です。
組み込みLinuxでのデバイス制御の設計ポイント
組み込みLinuxでは、単に機能を実現するだけでなく、保守性や拡張性、安全性も考慮した設計が求められます。ユーザ空間とカーネル空間の責務を適切に分離することが、高品質なシステムにつながります。
ユーザ空間とカーネル空間の使い分け
一般的には、ハードウェア固有の処理をデバイスドライバに集約し、アプリケーション側の制御ロジックなどはユーザ空間で実装します。
前述のとおり、カーネル空間で動作するコードは障害時の影響が大きいため、必要最小限に抑えることが基本です。また、ユーザ空間に処理を分離することで、カーネル空間での実装を抑え、保守性を高めやすくなります。処理のリアルタイム性やハードウェアへのアクセス要件などを考慮し、ユーザ空間とカーネル空間の役割を明確に分けることが重要です。
デバイス制御のトラブルシューティング
デバイスへアクセスできない場合(「Permission denied」が表示されるなど)は、まずデバイスファイルのアクセス権や所有者、グループ設定を確認します。
次に、dmesgでカーネルログを確認し、デバイスドライバの初期化エラーやハードウェアの認識状況を調査します。また、straceを利用すると、アプリケーションがどのシステムコールを発行し、どこでエラーになっているかを確認できます。
このように、ユーザ空間とカーネル空間のどちらに問題があるかを切り分けながら調査すると、効率良く原因を特定できます。問題の発生箇所を段階的に絞り込むことが、組み込みLinuxのデバッグでは重要な考え方です。
